Seguridad en la nube: riesgos y buenas prácticas
La seguridad en la nube para empresas depende de una idea sencilla: el proveedor protege la infraestructura, pero tú respondes por cómo configuras, cifras y controlas el acceso a tus datos. Dicho de otro modo: tú defines quién entra, qué protege cada dato y cómo se vigila. La mayoría de los incidentes no vienen de ataques sofisticados, sino de errores de configuración y de accesos que quedaron abiertos por descuido.
Migrar a AWS, Azure o Google Cloud no traslada tus obligaciones de seguridad al proveedor. En este artículo verás cómo funciona ese reparto de responsabilidades, cuáles son los riesgos más comunes, qué controles aplicar y cómo auditar tu infraestructura para encontrar los huecos antes que un atacante.
¿Cómo funciona el modelo de responsabilidad compartida?
El modelo de responsabilidad compartida divide las tareas de seguridad entre el proveedor y el cliente. El proveedor protege el hardware, la red física y los servicios base. La empresa protege sus datos, sus cuentas, sus permisos y la configuración de cada servicio que utiliza.
Esta frontera cambia según el tipo de servicio. En infraestructura como servicio (IaaS) asumes casi todo lo que está por encima del hipervisor: sistema operativo, red, aplicaciones y datos. En software como servicio (SaaS) tu responsabilidad se concentra en las identidades, los permisos y la información que subes.
El problema aparece cuando una empresa cree que, al estar "en la nube", el proveedor se ocupa de todo. Esa confusión deja configuraciones sin revisar y cuentas sin proteger. Entender dónde empieza tu parte es el primer control de seguridad, no un detalle técnico menor.
¿Cuáles son los principales riesgos: configuraciones erróneas y accesos expuestos?
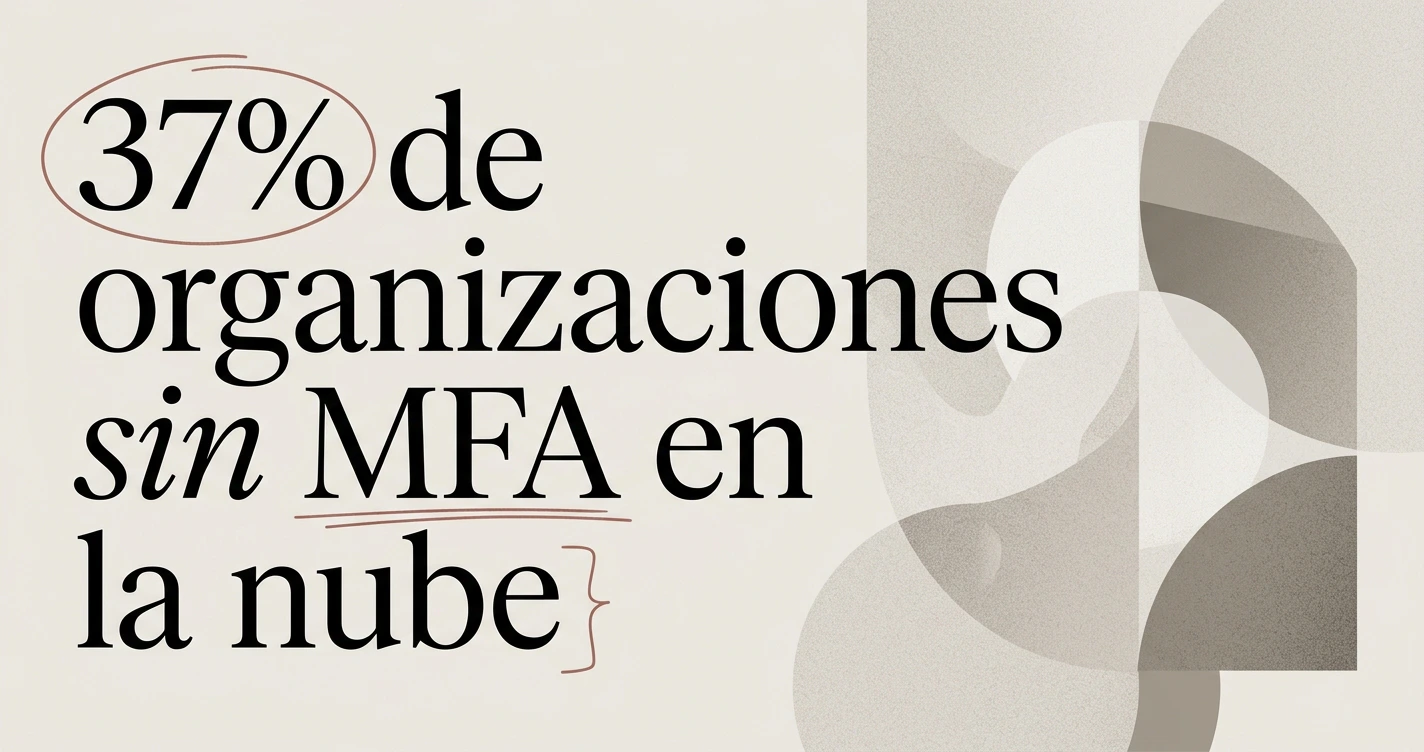
Los accesos mal gestionados encabezan la lista de riesgos. El Verizon Data Breach Investigations Report 2026 encontró que el 37% de las organizaciones tenían al menos una cuenta de administrador con la autenticación multifactor desactivada en un servicio de infraestructura, un hueco directo hacia los datos más sensibles.
Una configuración errónea es cualquier ajuste que deja un recurso más expuesto de lo necesario. Los casos típicos se repiten en todas las plataformas:
- Buckets de almacenamiento con acceso público por accidente.
- Puertos de administración abiertos a internet.
- Cuentas sin autenticación multifactor.
- Permisos amplios que nadie revisa después de crearlos.
- Claves de acceso guardadas en código o repositorios.
El riesgo se agrava con terceros. Según el mismo informe analizado por SpyCloud, el 48% de las brechas involucraron a un tercero, mientras que solo el 23% de esas organizaciones externas remediaron por completo los problemas de MFA faltante o mal configurado (SpyCloud, análisis del Verizon DBIR 2026). Un proveedor con una cuenta expuesta se convierte en tu propio problema.
¿Qué controles clave protegen tus datos en AWS, Azure y Google Cloud?
Los controles esenciales son los mismos en las tres grandes plataformas, aunque cambien los nombres. Reducir la superficie de ataque pasa por limitar permisos, cerrar accesos públicos y activar el registro de actividad. Estas medidas detienen la mayoría de los incidentes por configuración antes de que ocurran.
Aplica estos controles base en cualquier nube:
- Principio de mínimo privilegio. Cada identidad recibe solo los permisos que necesita. Revisa y retira accesos que ya no se usan.
- Autenticación multifactor obligatoria. Especialmente en cuentas con privilegios de administración.
- Cierre de recursos públicos. Bloquea el acceso público al almacenamiento salvo que el caso lo exija de forma explícita.
- Registro y monitoreo. Activa los registros de actividad (CloudTrail en AWS, Azure Monitor, Cloud Audit Logs en Google Cloud) y revísalos.
- Segmentación de red. Usa redes privadas y grupos de seguridad para limitar qué recursos se comunican entre sí.
El costo de ignorar estos controles es tangible. El informe de IBM sobre el costo de una brecha de datos de 2025 cifró en 4.68 millones de dólares el costo promedio de las brechas que afectaron datos alojados en la nube pública (IBM Cost of a Data Breach Report 2025). En arquitecturas que reparten datos entre varios entornos, ese promedio subió a 5.05 millones de dólares.
¿Cómo gestionar el cifrado y las identidades en entornos cloud?
El cifrado protege los datos aunque un atacante logre acceder a ellos, y la gestión de identidades decide quién llega hasta esos datos. Juntos forman la columna vertebral de la seguridad en la nube. Sin un control de identidades sólido, el cifrado pierde buena parte de su valor.
Para el cifrado, cubre dos frentes. Cifra los datos en reposo, es decir, mientras están almacenados, usando las claves que administra la plataforma o claves propias cuando el cumplimiento lo exige. Y cifra los datos en tránsito con TLS en toda comunicación. La gestión de claves importa tanto como el cifrado mismo: una clave mal protegida anula la protección.
En identidades, centraliza el acceso con un sistema único (IAM) y evita las cuentas compartidas. Asigna permisos a roles, no a personas, y aplica el mínimo privilegio de forma estricta. Revisa los accesos con regularidad, porque los permisos tienden a acumularse con el tiempo. Una identidad con demasiados privilegios es un objetivo valioso para quien busca moverse dentro de tu entorno.
¿Cómo auditar la seguridad de tu infraestructura en la nube?
Auditar la nube significa revisar de forma sistemática la configuración, los permisos y la actividad para detectar desviaciones frente a una línea base segura. La auditoría convierte la seguridad en un proceso continuo y medible, no en una revisión aislada que caduca en semanas.
Un enfoque práctico combina herramientas y criterio humano:
- Inventario. Identifica todos los recursos activos: cuentas, servicios, almacenamiento y redes. No puedes proteger lo que no sabes que existe.
- Evaluación de configuración. Usa las herramientas nativas (AWS Config, Microsoft Defender for Cloud, Security Command Center) para comparar tu estado contra buenas prácticas.
- Revisión de identidades. Detecta cuentas inactivas, permisos excesivos y accesos sin MFA.
- Análisis de exposición. Busca recursos públicos, puertos abiertos y claves filtradas.
- Remediación y seguimiento. Corrige los hallazgos por prioridad y verifica que no reaparezcan.
Marcos como los controles del CIS o la norma ISO 27001 ofrecen un punto de referencia claro para medir el estado de tu infraestructura. Si tu equipo no cuenta con experiencia específica en nube, una auditoría de seguridad informática realizada por especialistas aporta una visión externa y objetiva de los riesgos reales.
Da el siguiente paso con una revisión real
Empieza esta semana por lo más rentable: activa la autenticación multifactor en todas las cuentas de administración y cierra cualquier recurso de almacenamiento con acceso público. Son dos acciones que eliminan una parte enorme del riesgo sin presupuesto adicional.
Después, define un calendario de auditorías y un plan claro para cuando algo salga mal. En Zylinknetworks ayudamos a empresas en México a revisar su nube, cerrar configuraciones riesgosas y preparar su respuesta ante incidentes. Si quieres anticiparte al próximo error de configuración, agenda una revisión de tu infraestructura y conviértela en una rutina, no en una reacción.
Preguntas frecuentes
¿Quién es responsable de la seguridad en la nube?
La responsabilidad es compartida. El proveedor protege la infraestructura física y los servicios base, mientras que la empresa responde por la configuración, los datos, las identidades y los permisos que define sobre esos servicios.
¿Cuál es el riesgo más frecuente en la nube?
Las configuraciones erróneas y los accesos expuestos. Un bucket de almacenamiento público o una cuenta sin autenticación multifactor abre la puerta a filtraciones sin necesidad de un ataque avanzado.
¿El cifrado es suficiente para proteger mis datos en la nube?
El cifrado es esencial, pero no basta por sí solo. Debe combinarse con una gestión correcta de claves, control de identidades, permisos mínimos y monitoreo continuo para proteger la información de forma efectiva.
¿Con qué frecuencia debo auditar mi infraestructura en la nube?
Conviene auditar de forma continua con herramientas automatizadas y realizar una revisión profunda al menos cada trimestre, además de cada vez que se despliega un servicio nuevo o cambia la arquitectura.